BSI TR-03185: Updates ohne Re-Zertifizierung für DiGAs

Am 22. September 2026 hat das BSI das erste Zertifikat nach BSI TR-03185 an unseren Partner DUX Healthcare aus Karlsruhe übergeben. Wer seinen Entwicklungsprozess nach TR-03185 zertifizieren lässt, kann Updates einer nach TR-03161 zertifizierten Gesundheitsanwendung ausliefern, ohne jede Version neu prüfen zu lassen.
Dieser Artikel erklärt, was die BSI TR-03185 verlangt, wie das Update-Verfahren funktioniert und warum DiGA-Hersteller mit ihrem ISO-27001-ISMS bereits eine gute Ausgangslage haben.
Was ist die BSI TR-03185?
Die BSI TR-03185 „Sicherer Software-Lebenszyklus“ ist eine Technische Richtlinie des BSI. Sie stellt Anforderungen an den Entwicklungsprozess eines Herstellers, von Projektmanagement über Entwicklung und Test bis zu Schwachstellenmanagement und Außerbetriebnahme. Zertifiziert wird der Prozess, nicht das Produkt.
Teil 1 für proprietäre Software liegt seit dem 06.08.2024 vor und ist Grundlage der Zertifizierung. Teil 2 für Open-Source-Software folgte im November 2025, nach ihm zertifiziert das BSI derzeit nicht. Die Anforderungen stammen aus dem IT-Grundschutz-Kompendium, DIN EN IEC 62443-4-1, GSMA NESAS und NIST SP 800-218.
Das Update-Verfahren für TR-03161
Ein Zertifikat nach BSI TR-03161 gilt für ein bestimmtes Produkt. Seit Jahresbeginn 2026 läuft für Gesundheitsanwendungen ein Pilotverfahren: Mit gültigem TR-03185-Zertifikat entfallen laut BSI „Re-Zertifizierungen, Maintenance-Verfahren sowie Änderungsmitteilungen bei Produkt-Updates“. Das Zertifikat gilt drei Jahre mit jährlichen Überwachungsaudits.
Kernanforderungen an die Entwicklung
- Bedrohungsmodell (PROD.DEV.C): im Entwurf erstellen und aktuell halten
- Drittkomponenten (PROD.DEV.G): vertrauenswürdige Quellen, Integritätsprüfung, keine veralteten Versionen
- Builds (PROD.DEV.I): automatisiert und reproduzierbar aus dem Versionskontrollsystem
- SBOM (PROD.DEV.L): Herkunftsnachweise der Komponenten je Release
- Regressionstests (PROD.TEST.D): prüfen, ob Updates Sicherheitsmechanismen verändern
- Schwachstellenmanagement (PROD.FIX): Meldestelle, aktive Recherche, Bewertung etwa nach CVSS
Einordnung für DiGA-Hersteller
Jeder DiGA-Hersteller braucht bereits ein nach ISO 27001 zertifiziertes ISMS und den Datensicherheitsnachweis nach TR-03161. Die TR-03185 ist Stand heute keine Pflicht, baut aber auf diesem Fundament auf: Sie setzt auf IT-Grundschutz auf, und auditiert wird sie von BSI-zertifizierten Auditteamleitern für ISO 27001 auf Basis von IT-Grundschutz. Nachweise aus dem bestehenden ISMS lassen sich daher weiterverwenden.
Eine Einordnung: Das Prozesszertifikat lohnt sich vor allem bei häufigen Releases und mehreren zertifizierten Plattformen. Wer selten Updates ausliefert, spart wenig und trägt trotzdem die jährlichen Audits.
Den Cyber Resilience Act nennt die TR-03185 als Kontext, ein offizielles Mapping gibt es nicht. Für Medizinprodukte nach MDR gilt der CRA ohnehin nicht.
Wie azuma nori unterstützt
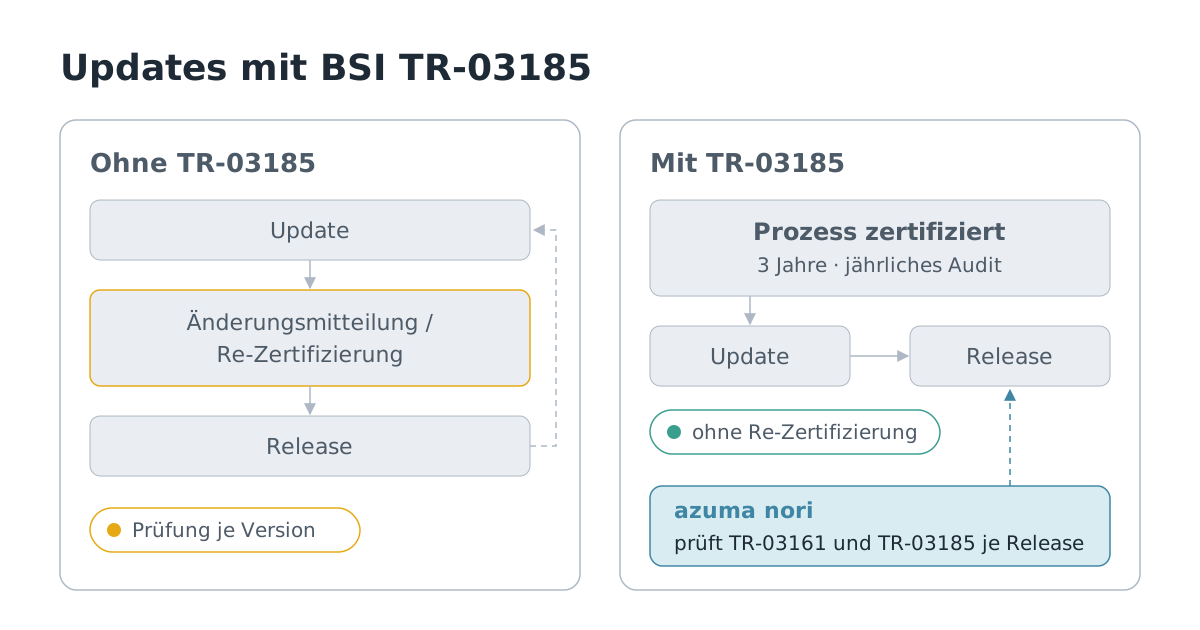
azuma nori prüft eure Codebasis lokal gegen die BSI TR-03161, die TR-02102 und die BSI TR-03185 (derzeit als Preview), als GAP-Analyse oder bei jedem Release in der CI/CD-Pipeline. Vor dem Audit seht ihr so, wo Lücken bestehen. Nach der Zertifizierung belegt nori je Release, dass die Anforderungen weiterhin erfüllt sind. Der Quellcode verlässt dabei eure Infrastruktur nicht. Prozessdokumentation und Audit ersetzt nori nicht.
In fünf Schritten zur Zertifizierung
- Gap-Analyse gegen die TR-03185, etwa mit der BSI-Prüfspezifikation oder azuma nori
- Nachweise aus dem ISO-27001-ISMS über die Quellenverweise der TR zuordnen
- Lücken schließen, typischerweise Bedrohungsmodell, SBOM, reproduzierbare Builds
- Prüfungen automatisieren in der CI/CD-Pipeline
- Audit beauftragen und die jährlichen Überwachungsaudits einplanen; Fragen beantwortet das BSI unter tr03185@bsi.bund.de
Häufige Fragen
Ist die BSI TR-03185 Pflicht für DiGAs?
Nein, Stand heute nicht. Pflicht sind ein ISO-27001-zertifiziertes ISMS und der Nachweis nach BSI TR-03161.
Ersetzt die TR-03185 die TR-03161-Zertifizierung?
Nein. Das Produkt bleibt nach TR-03161 zertifiziert, das Prozesszertifikat erspart Re-Zertifizierungen bei Updates.
Wie lange gilt ein TR-03185-Zertifikat?
Drei Jahre, mit jährlichen Überwachungsaudits.
Gilt die TR-03185 für Open-Source-Software?
Teil 1 nicht. Für Open Source gibt es Teil 2, nach dem das BSI derzeit nicht zertifiziert.
Wollt ihr wissen, wo eure Codebasis gegenüber TR-03161 und TR-03185 steht? Registriert euch für die kostenlose Testversion von azuma nori (drei ausgewählte Controls inklusive) oder nehmt Kontakt auf.
Stand: 5. Oktober 2026. Das Update-Verfahren befindet sich in der Pilotphase. Maßgeblich sind die aktuellen Veröffentlichungen des BSI.